AIがサイバー攻撃を自動で止める時代へ
Microsoft Defenderの「自動攻撃中断」とは?
ランサムウェア、情報漏洩、アカウントの乗っ取り。
サイバー攻撃は、もはやIT担当者だけの問題ではありません。
攻撃によって業務が止まれば、売上への影響だけでなく、取引先からの信用や従業員の仕事にも影響します。
そして厄介なのは、攻撃が非常に速いことです。
そこで重要になるのが、
人が気づいて対応するだけでなく、システム自身が攻撃を見つけ、判断し、被害の拡大を抑えること。
難しい名前ですが、考え方はシンプルです。
「見つける」だけではなく「自動で対応する」
従来のセキュリティ対策では、
脅威を発見 → 担当者が確認 → 調査 → 対応
という流れが基本でした。
しかし、社内にセキュリティ専門家がいない企業では、
「警告が出ても、どうすればいいかわからない」
という問題が起こります。
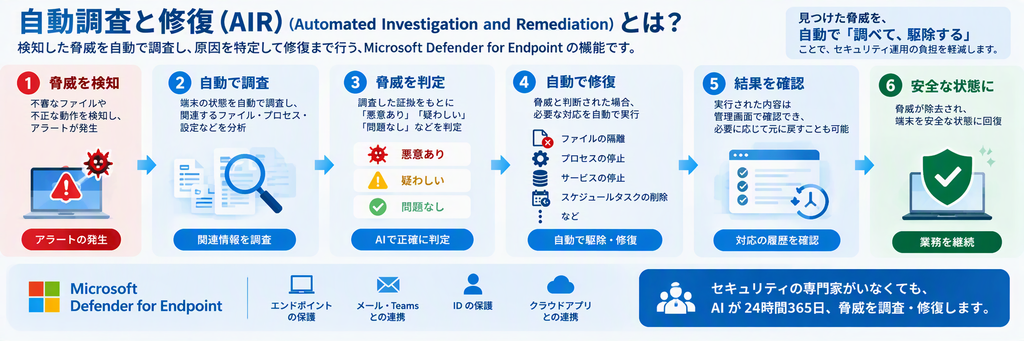
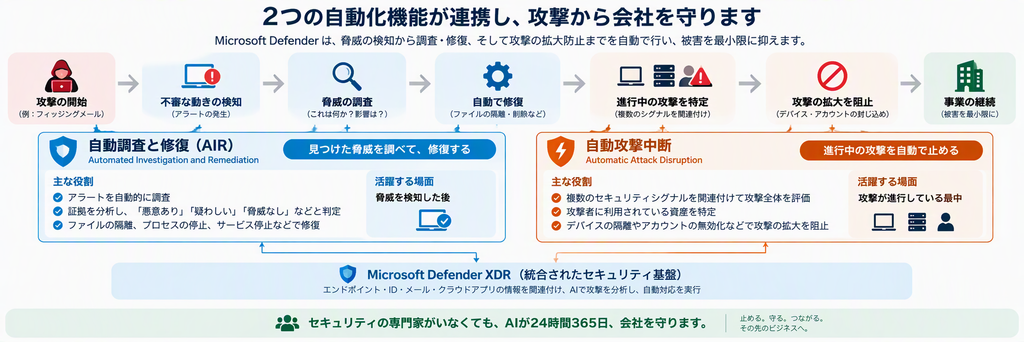
Microsoft Defender for Endpointの**自動調査と修復(AIR)**は、アラートを自動的に調査し、脅威と判断された場合には修復まで行う仕組みです。
たとえば、悪意のあるファイルの隔離、サービスの停止、スケジュールされたタスクの削除などが修復アクションとして用意されています。
イメージすると、
見つける → 調べる → 判断する → 対処する
ここまでを自動化してくれるわけです。
では「自動攻撃中断」は何が違う?
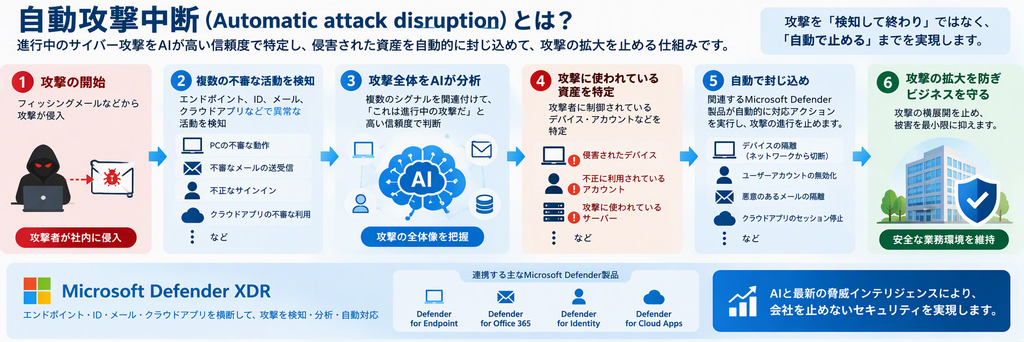
さらに一歩進んだ考え方が、Microsoft Defender XDRの**自動攻撃中断(Automatic attack disruption)**です。
これは、個々の脅威を見るだけではありません。
Microsoft Defenderがさまざまな情報を関連付け、進行中の攻撃を高い信頼性で特定すると、攻撃者に利用されている資産を封じ込め、攻撃の拡大を抑えます。
一言で説明するなら、
自動調査と修復が「見つけた脅威を調べて処理する」のに対し、自動攻撃中断は「進行中の攻撃そのものを止めにいく」仕組みです。
たとえば、会社が攻撃を受けているとします
あるパソコンで不審な動きが発生したとします。
それだけなら、一つの異常かもしれません。
しかし同時に、
- パソコンで不審な活動が発生している
- アカウントにも不審な動きがある
- 他のセキュリティ情報にも異常が現れている
といった複数の情報が関連していたらどうでしょうか。
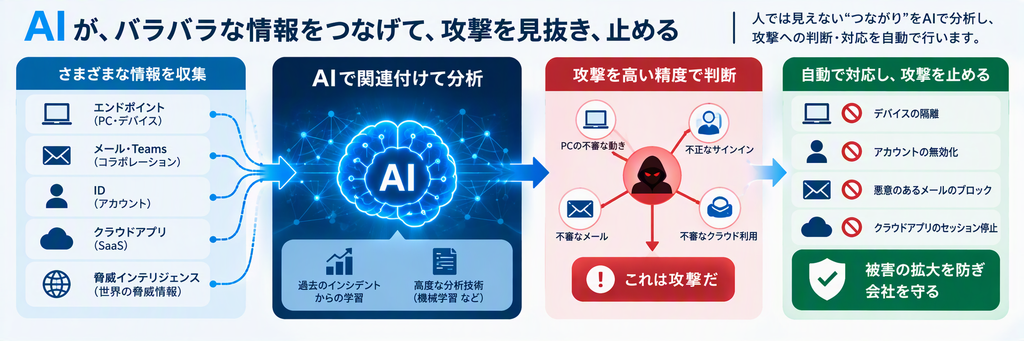
Microsoft Defender XDRは、エンドポイント、ID、メールやコラボレーションツール、SaaSアプリなど複数の情報源から得られるシグナルを関連付け、攻撃全体を評価します。
そこで進行中の攻撃を高い信頼性で特定すると、影響を受けた資産を封じ込めることで、攻撃の拡大を抑えます。
つまり、
「異常を発見しました」
で終わるのではなく、
「攻撃だと判断し、被害が広がらないように対応する」
ところまで進んでいるのです。
AIは何をしているのか?
ここが「AI時代のセキュリティ」を理解する重要なポイントです。
AIというと、
「AIがウイルスを見つける」
というイメージを持つかもしれません。
実際には、それだけではありません。
Microsoft Defenderの自動攻撃中断では、複数のDefender製品から得られる情報、Microsoftの脅威インテリジェンス、過去のインシデントから得られた知見などが利用されます。
さらにMicrosoftは、グラフモデル、ブースト決定木、ニューラルネットワーク、小規模言語モデル(SLM)など複数の機械学習手法を使用していると説明しています。
経営者の立場では、技術の名前まで覚える必要はありません。
重要なのは、
膨大なセキュリティ情報を人間だけで確認するのではなく、AIなどを活用して関連付け、攻撃への判断や対応につなげている
ということです。
「自動調査と修復(Auto Investigation and Remediation)」と「自動攻撃中断(Automatic Attack Disruption)」
従来のDefender for Endpoint P2やDefender for Businessにも、自動調査と修復(AIR)機能がありました。
自動調査と修復(AIR)と自動攻撃中断(AAD)の機能を比較してみました。
| 自動調査と修復(AIR) | 自動攻撃中断(AAD) | |
|---|---|---|
| 役割 | 脅威を調べる | 進行中の攻撃を止める |
| 判断 | 証拠を調査して判定 | 攻撃全体を評価 |
| 対応方法 | 脅威を修復 | 攻撃に利用されている資産を封じ込め |
| 対応例 | ファイル隔離、プロセス終了、サービス停止、レジストリキー削除、スケジュールタスク削除など | 攻撃者に利用されている資産を特定し、封じ込めによって攻撃の進行を制限 |
| 一言で言うと | 調べて、駆除する | 広がる前に、止める |
従来の「自動調査と修復(AIR)」は、見つけた脅威を自動で調べて修復する機能。これに対して「自動攻撃中断」は、複数のセキュリティ情報から進行中の攻撃を捉え、被害が広がる前に攻撃を封じ込める機能です。
なぜ中小企業にも重要なのか?
「大企業ならともかく、うちにはセキュリティ専門部署なんてない」
そう考える経営者も多いでしょう。
むしろ、そこが重要なポイントです。
高度なセキュリティ製品を導入しても、
「警告が出た。でも、誰が調べるの?」
となってしまえば、せっかくの機能を十分に活かせません。
だからこそ、
検知するだけではなく、調査や対応まで自動化する
という考え方が重要になっています。
Microsoft Defender for Endpointでは、自動化レベルを設定でき、完全自動化では悪意があると判定された対象への修復アクションが自動実行されます。Microsoftも完全自動化を推奨しています。
AI時代の攻撃には、守る側にもAIを。
ここ数年、サイバーセキュリティを取り巻く環境は大きく変わっています。
だから、企業のセキュリティも、
「ウイルス対策ソフトを入れているから大丈夫」
で終わらせるのではなく、
攻撃を見つけた後、どう対応するのか
まで考える必要があります。
Microsoft Defenderは、
検知する
↓
調査する
↓
修復する
↓
進行中の攻撃を中断する
という方向へセキュリティ対策を進化させています。自動調査と修復がアラートの調査と修復を行い、自動攻撃中断が高信頼度で特定された進行中の攻撃を封じ込めるという、それぞれの役割に基づく整理です。
難しいセキュリティを、わかりやすく。
365cloud.jpでは、Microsoftのセキュリティを活用したセキュリティ無料診断キャンペーンを実施しています。
まずは自社のセキュリティが現在どのような状態なのかを確認するところから始めてみませんか。
AI攻撃への備えはできているか。
できている対策は何か。
足りない対策は何か。
優先して対応すべきことは何か。
AI時代のサイバー攻撃には、AIで対抗。
会社を止めないための、次世代セキュリティ対策を。
補足:2026年9月以降のAIRについて
なお、Microsoftは2026年9月1日以降、AIRを独立した調査エクスペリエンスとして実行しない形へ変更しています。AIRの検出・対応機能はMicrosoft Defenderの既定のウイルス対策保護スタックに含まれ、自動的に実行されます。